Website là tài sản kỹ thuật số vô cùng giá trị của mỗi cá nhân, doanh nghiệp. Nó không chỉ là bộ mặt trực tuyến mà còn là kênh giao tiếp, bán hàng, và cung cấp thông tin quan trọng. Tuy nhiên, sự phát triển của internet cũng đi kèm với những rủi ro an ninh mạng, trong đó phổ biến nhất là việc website bị nhúng mã độc. Việc nhận biết sớm và xử lý kịp thời là chìa khóa để bảo vệ uy tín, dữ liệu và hoạt động kinh doanh của bạn.
Tại sao website của bạn lại trở thành mục tiêu của mã độc?
Mã độc có thể xâm nhập vào website của bạn qua nhiều con đường khác nhau, chủ yếu do các lỗ hổng bảo mật hoặc sự bất cẩn trong quản lý. Hiểu rõ những nguyên nhân này sẽ giúp bạn chủ động phòng tránh.
Lỗ hổng phần mềm và plugin
Các hệ quản trị nội dung (CMS) phổ biến như WordPress, Joomla, Drupal, cũng như các plugin và theme đi kèm, thường xuyên phát hiện các lỗ hổng bảo mật. Nếu bạn không cập nhật chúng thường xuyên, tin tặc có thể khai thác những lỗ hổng này để chèn mã độc vào website. Điều này đặc biệt đúng với các plugin hoặc theme được tải từ nguồn không chính thống hoặc đã ngừng hỗ trợ.
Mật khẩu yếu hoặc bị lộ
Mật khẩu là tuyến phòng thủ đầu tiên. Việc sử dụng mật khẩu yếu, dễ đoán (như “123456”, “admin”, ngày sinh) hoặc sử dụng cùng một mật khẩu cho nhiều tài khoản khác nhau sẽ tạo cơ hội cho tin tặc tấn công brute-force hoặc credential stuffing. Khi mật khẩu quản trị bị lộ, kẻ xấu có toàn quyền truy cập để thay đổi nội dung, chèn mã độc hoặc xóa dữ liệu.
Thiếu cập nhật bảo mật
Hệ điều hành của máy chủ (Linux, Windows Server), phiên bản PHP, MySQL và các phần mềm liên quan khác đều cần được cập nhật định kỳ. Mỗi bản cập nhật thường bao gồm các bản vá lỗi bảo mật quan trọng. Việc bỏ qua các bản cập nhật này sẽ khiến website của bạn dễ bị tấn công bởi các lỗ hổng đã biết.
Hosting kém an toàn
Không phải tất cả các nhà cung cấp dịch vụ hosting đều có cùng mức độ bảo mật. Một số nhà cung cấp hosting giá rẻ hoặc kém uy tín có thể không đầu tư đủ vào hạ tầng bảo mật, tường lửa, và các biện pháp bảo vệ khác. Nếu máy chủ hosting bị tấn công, tất cả các website trên đó đều có nguy cơ bị ảnh hưởng. Shared hosting đặc biệt dễ bị tổn thương nếu một website khác trên cùng máy chủ bị nhiễm mã độc.
Lừa đảo phishing và kỹ thuật xã hội
Tin tặc có thể sử dụng các chiêu trò lừa đảo (phishing) để đánh cắp thông tin đăng nhập của bạn. Chẳng hạn, gửi email giả mạo trông giống như từ nhà cung cấp hosting hoặc từ một đối tác, yêu cầu bạn nhập thông tin đăng nhập vào một trang web giả mạo. Kỹ thuật xã hội cũng có thể được sử dụng để thao túng bạn tiết lộ thông tin nhạy cảm.
Dấu hiệu nhận biết website bị nhúng mã độc
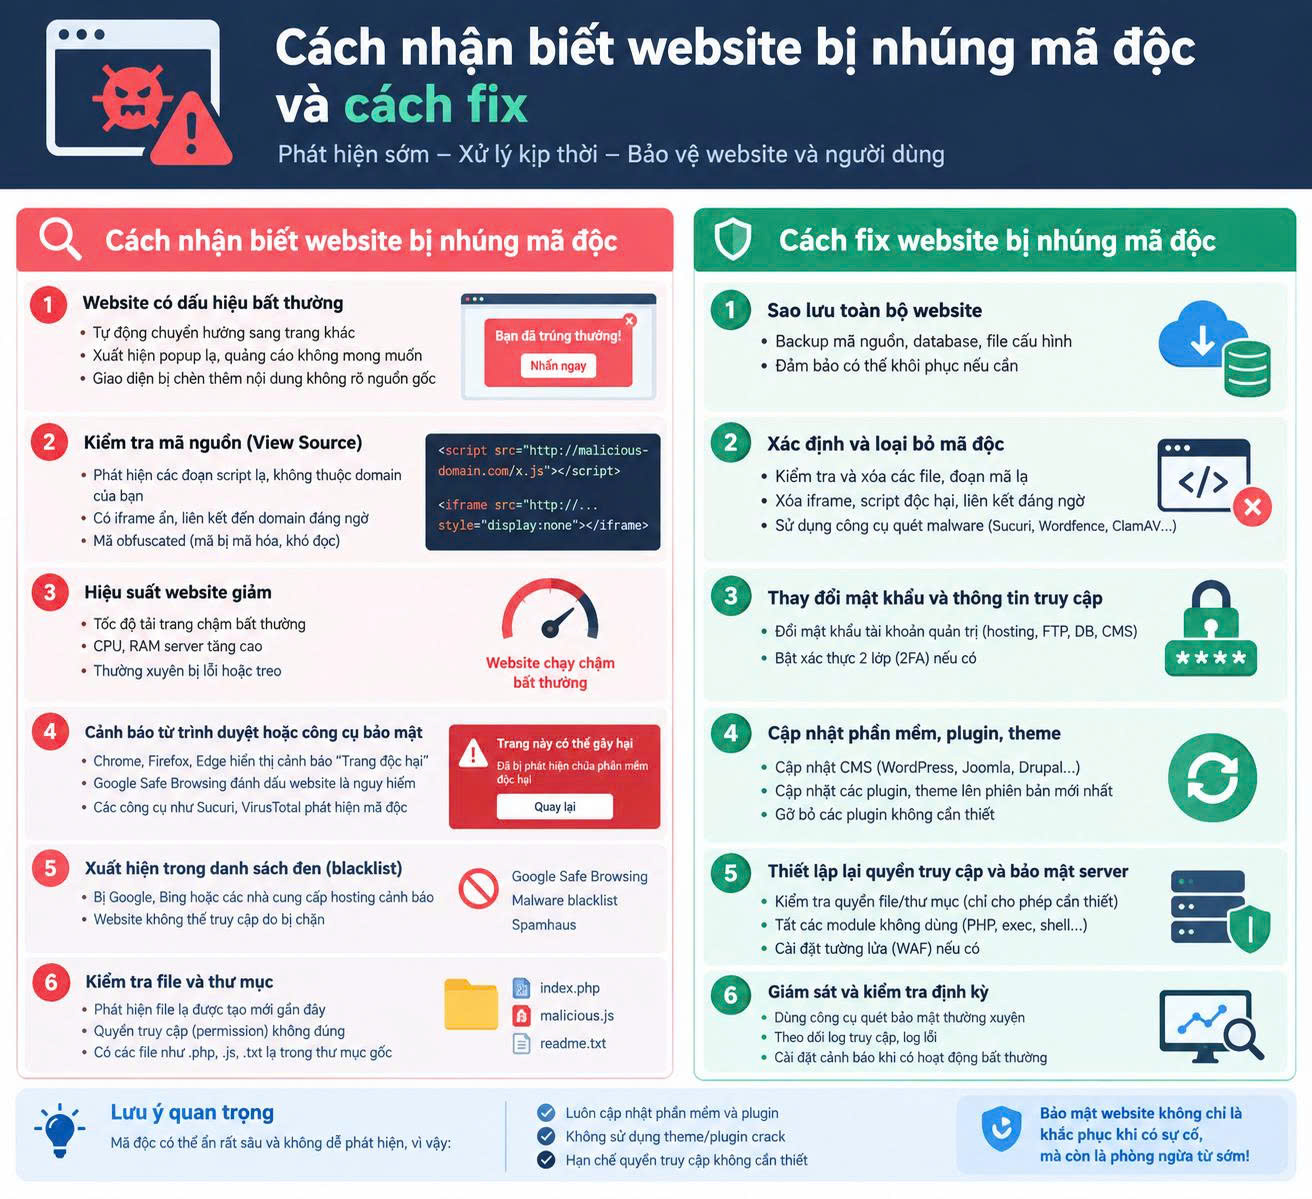
Việc phát hiện sớm mã độc là chìa khóa để giảm thiểu thiệt hại. Hãy chú ý đến những dấu hiệu bất thường sau đây.
Website hoạt động chậm bất thường
Nếu website của bạn đột nhiên tải chậm hơn đáng kể so với bình thường, đây có thể là dấu hiệu của mã độc. Mã độc có thể tiêu tốn tài nguyên máy chủ để thực hiện các hành động như gửi spam, khai thác tiền điện tử, hoặc tấn công DDoS từ website của bạn.
Nội dung không mong muốn xuất hiện
Bạn có thể thấy các liên kết lạ, quảng cáo không liên quan, văn bản rác hoặc thậm chí là các trang mới hoàn toàn xuất hiện trên website mà bạn không hề tạo ra. Đây là dấu hiệu rõ ràng của SEO spam (còn gọi là pharma hack), nơi tin tặc chèn nội dung để thao túng thứ hạng tìm kiếm cho các trang web của họ.
Chuyển hướng (redirect) lạ
Khi người dùng truy cập website của bạn và bị chuyển hướng tự động đến một trang web khác (thường là trang quảng cáo, lừa đảo, hoặc chứa nội dung độc hại), đây là một dấu hiệu chắc chắn của mã độc. Mã độc thường chèn các đoạn script JavaScript hoặc PHP để thực hiện việc chuyển hướng này.
Thông báo cảnh báo từ trình duyệt hoặc công cụ tìm kiếm
Các trình duyệt web hiện đại (Chrome, Firefox, Edge) và công cụ tìm kiếm (Google Search Console) thường có cơ chế phát hiện website độc hại. Nếu bạn hoặc người dùng thấy thông báo “Trang web này có thể bị tấn công” hoặc “Trang web này chứa phần mềm độc hại” khi truy cập, website của bạn chắc chắn đã bị nhiễm.
Không thể đăng nhập hoặc tài khoản bị chiếm đoạt
Nếu bạn không thể đăng nhập vào bảng điều khiển quản trị (admin panel) của website, hoặc phát hiện có những tài khoản quản trị mới được tạo mà bạn không biết, hoặc các thay đổi được thực hiện bởi một người dùng lạ, tài khoản của bạn có thể đã bị chiếm đoạt.
Lưu lượng truy cập tăng đột biến hoặc giảm sút bất thường
Một sự tăng đột biến lưu lượng truy cập từ các địa điểm hoặc nguồn không mong muốn có thể là dấu hiệu mã độc đang sử dụng website của bạn để tấn công các hệ thống khác. Ngược lại, một sự sụt giảm đột ngột về lưu lượng truy cập tự nhiên có thể do website của bạn đã bị Google gắn cờ là độc hại và bị hạ thứ hạng hoặc gỡ bỏ khỏi kết quả tìm kiếm.
Các file lạ xuất hiện trên máy chủ
Khi kiểm tra các thư mục trên máy chủ (qua FTP hoặc bảng điều khiển hosting), bạn có thể tìm thấy các file hoặc thư mục lạ, không thuộc về website của mình. Những file này thường có tên khó hiểu, chứa các đoạn mã PHP, JavaScript được mã hóa hoặc obfuscated.
Website bị liệt vào danh sách đen (blacklist)
Các dịch vụ bảo mật và email server thường duy trì danh sách đen các địa chỉ IP hoặc tên miền bị nghi ngờ gửi spam hoặc phát tán mã độc. Nếu website của bạn bị liệt vào danh sách này, email từ tên miền của bạn có thể bị từ chối và website có thể bị chặn truy cập.
Các loại mã độc website phổ biến
Mã độc trên website có nhiều dạng khác nhau, mỗi loại có mục đích và cách thức hoạt động riêng.
Backdoors
Backdoor là một loại mã độc tạo ra một “cửa hậu” trên website, cho phép tin tặc truy cập vào hệ thống mà không cần thông qua các cơ chế xác thực thông thường. Chúng thường được chèn vào các file cốt lõi của CMS hoặc các file PHP để duy trì quyền truy cập ngay cả sau khi các lỗ hổng ban đầu đã được vá.
Web Shells
Web shell là một công cụ dựa trên web, thường là một script PHP hoặc ASP, cho phép tin tặc thực hiện các lệnh trên máy chủ từ xa thông qua trình duyệt web. Nó cung cấp một giao diện quản lý file, thực thi lệnh, truy cập cơ sở dữ liệu, và thậm chí tải lên hoặc tải xuống file, biến website của bạn thành một công cụ mạnh mẽ trong tay kẻ tấn công.
SEO Spam / Pharma Hack
Đây là một trong những loại mã độc phổ biến nhất. Tin tặc chèn các liên kết, từ khóa, và nội dung không liên quan (thường là về dược phẩm, cờ bạc, hoặc các sản phẩm người lớn) vào website của bạn. Mục đích là để thao túng thứ hạng tìm kiếm của Google, chuyển hướng người dùng đến các trang web độc hại hoặc bán hàng của họ, đồng thời lợi dụng uy tín của website bạn.
Redirect Malware
Mã độc này được thiết kế để tự động chuyển hướng người dùng truy cập website của bạn sang một trang web khác. Việc chuyển hướng có thể xảy ra ngay lập tức hoặc sau một khoảng thời gian nhất định, hoặc chỉ xảy ra với một số người dùng nhất định (ví dụ: chỉ người dùng từ Google, hoặc chỉ người dùng di động).
Defacement
Defacement là hành vi thay đổi giao diện website của bạn một cách trái phép, thường là thay thế trang chủ bằng một thông điệp hoặc hình ảnh của tin tặc. Mặc dù không phải lúc nào cũng chứa mã độc theo nghĩa truyền thống, nó vẫn là một dấu hiệu rõ ràng của việc website đã bị xâm nhập và có thể bị chèn thêm các loại mã độc khác.
Ransomware
Mặc dù ít phổ biến hơn trên các máy chủ web so với máy tính cá nhân, ransomware vẫn có thể tấn công website. Nó mã hóa các file dữ liệu của bạn và yêu cầu một khoản tiền chuộc để giải mã. Nếu không có bản sao lưu, bạn có thể mất toàn bộ dữ liệu website.
Keyloggers (thông qua XSS)
Cross-Site Scripting (XSS) là một lỗ hổng cho phép tin tặc chèn các script phía client (client-side script) vào các trang web được người dùng xem. Nếu script này là một keylogger, nó có thể ghi lại các phím bấm của người dùng (bao gồm thông tin đăng nhập) khi họ tương tác với website bị nhiễm.
Quy trình xử lý khi website bị nhiễm mã độc
Khi phát hiện website bị nhiễm mã độc, bạn cần hành động nhanh chóng và có hệ thống để loại bỏ mối đe dọa và khôi phục hoạt động bình thường.
Bước 1: Ngắt kết nối website khỏi internet (hoặc cô lập)
Đây là bước đầu tiên và quan trọng nhất. Ngắt kết nối website khỏi internet (ví dụ: thay đổi DNS, tạm dừng dịch vụ hosting, hoặc đổi quyền truy cập file thành chỉ đọc) sẽ ngăn chặn mã độc lây lan thêm, ngăn chặn tin tặc tiếp tục khai thác website của bạn, và bảo vệ người dùng khỏi bị nhiễm độc. Nếu không thể ngắt hoàn toàn, hãy cố gắng cô lập website bằng cách chặn truy cập công cộng và chỉ cho phép truy cập từ các IP cụ thể để phân tích.
Bước 2: Thay đổi tất cả mật khẩu
Thay đổi ngay lập tức tất cả mật khẩu liên quan đến website: mật khẩu quản trị CMS, mật khẩu cơ sở dữ liệu, mật khẩu FTP/SFTP, mật khẩu tài khoản hosting, và bất kỳ tài khoản nào có quyền truy cập vào máy chủ. Đảm bảo sử dụng mật khẩu mạnh, độc đáo và bật xác thực hai yếu tố (2FA) nếu có thể.
Bước 3: Sao lưu dữ liệu (nếu có thể) và phân tích
Trước khi bắt đầu gỡ bỏ mã độc, hãy tạo một bản sao lưu toàn bộ website (file và cơ sở dữ liệu) ngay cả khi nó đã bị nhiễm. Bản sao lưu này sẽ giúp bạn phân tích mã độc mà không làm ảnh hưởng đến website đang chạy (nếu bạn tạo một môi trường thử nghiệm) và cũng là phương án dự phòng nếu quá trình sửa chữa gặp sự cố. Sử dụng các công cụ quét mã độc chuyên dụng hoặc dịch vụ bảo mật để xác định vị trí và loại mã độc.
Bước 4: Xác định và gỡ bỏ mã độc
Đây là bước phức tạp nhất.
– **Quét toàn bộ hệ thống:** Sử dụng các phần mềm quét mã độc trên server hoặc các plugin bảo mật cho CMS của bạn.
– **Kiểm tra các file mới/thay đổi:** So sánh các file hiện tại với một bản sao sạch của website (nếu có). Tìm kiếm các file lạ, các file có ngày sửa đổi gần đây bất thường hoặc các đoạn mã được mã hóa/obfuscated trong các file PHP, JS, HTML.
– **Kiểm tra cơ sở dữ liệu:** Mã độc cũng có thể được chèn vào cơ sở dữ liệu (ví dụ: vào các bài viết, bình luận, hoặc cài đặt).
– **Gỡ bỏ thủ công:** Cẩn thận gỡ bỏ hoặc làm sạch các đoạn mã độc. Nếu bạn không chắc chắn, hãy tìm sự trợ giúp từ chuyên gia. Trong một số trường hợp, việc cài đặt lại CMS từ đầu và nhập lại dữ liệu sạch là giải pháp an toàn nhất.
Bước 5: Vá các lỗ hổng bảo mật
Sau khi gỡ bỏ mã độc, điều quan trọng là phải vá các lỗ hổng đã bị khai thác.
– **Cập nhật tất cả phần mềm:** Đảm bảo CMS, theme, plugin và tất cả các thành phần khác đều được cập nhật lên phiên bản mới nhất.
– **Kiểm tra quyền truy cập file:** Đảm bảo quyền truy cập file (file permissions) được đặt đúng cách để ngăn chặn tin tặc ghi hoặc sửa đổi file.
– **Xóa các tài khoản quản trị không cần thiết:** Gỡ bỏ bất kỳ tài khoản quản trị nào bạn không nhận ra.
Bước 6: Khôi phục website và giám sát
Sau khi đã chắc chắn mã độc đã được gỡ bỏ và các lỗ hổng đã được vá, bạn có thể đưa website trở lại hoạt động bình thường.
– **Kiểm tra kỹ lưỡng:** Đảm bảo tất cả các chức năng của website hoạt động đúng cách và không còn dấu hiệu của mã độc.
– **Giám sát liên tục:** Sử dụng các công cụ giám sát website, quét mã độc định kỳ và theo dõi nhật ký máy chủ (server logs) để phát hiện sớm bất kỳ hoạt động đáng ngờ nào trong tương lai.
Bước 7: Yêu cầu gỡ bỏ khỏi danh sách đen
Nếu website của bạn đã bị Google hoặc các dịch vụ khác gắn cờ là độc hại, hãy truy cập Google Search Console (hoặc các công cụ tương tự) để yêu cầu xem xét lại sau khi đã làm sạch website. Google sẽ quét lại và gỡ bỏ cảnh báo nếu website của bạn đã an toàn.
Biện pháp phòng ngừa website bị nhúng mã độc
Phòng bệnh hơn chữa bệnh. Áp dụng các biện pháp bảo mật chủ động là cách tốt nhất để bảo vệ website của bạn khỏi mã độc.
Cập nhật phần mềm và plugin thường xuyên
Đây là một trong những biện pháp quan trọng nhất. Luôn giữ CMS, theme, và tất cả các plugin của bạn được cập nhật lên phiên bản mới nhất. Các bản cập nhật thường bao gồm các bản vá lỗi bảo mật quan trọng. Tắt hoặc xóa các plugin và theme không sử dụng để giảm thiểu bề mặt tấn công.
Sử dụng mật khẩu mạnh và xác thực hai yếu tố (2FA)
Luôn sử dụng mật khẩu mạnh (kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt) cho tất cả các tài khoản có quyền truy cập vào website (admin CMS, FTP, hosting, cơ sở dữ liệu). Kích hoạt xác thực hai yếu tố (2FA) bất cứ khi nào có thể, đặc biệt cho tài khoản quản trị CMS và tài khoản hosting, để tăng cường bảo mật.
Sao lưu dữ liệu định kỳ
Thiết lập một lịch trình sao lưu dữ liệu tự động và định kỳ cho cả file website và cơ sở dữ liệu. Lưu trữ các bản sao lưu ở một vị trí an toàn, tách biệt khỏi máy chủ chính. Điều này giúp bạn có thể khôi phục website nhanh chóng trong trường hợp bị tấn công hoặc mất dữ liệu.
Sử dụng tường lửa ứng dụng web (WAF)
Tường lửa ứng dụng web (Web Application Firewall – WAF) hoạt động như một lớp bảo vệ giữa website của bạn và internet. Nó lọc và giám sát lưu lượng truy cập HTTP, chặn các cuộc tấn công phổ biến như SQL injection, XSS, và các nỗ lực xâm nhập khác trước khi chúng tiếp cận được website của bạn. Các dịch vụ như Cloudflare cung cấp WAF hiệu quả.
Quét mã độc định kỳ
Sử dụng các công cụ hoặc dịch vụ quét mã độc định kỳ để kiểm tra website của bạn. Các công cụ này có thể phát hiện các file độc hại, lỗ hổng bảo mật và các thay đổi đáng ngờ trong code. Việc quét định kỳ giúp phát hiện sớm các mối đ đe dọa trước khi chúng gây ra thiệt hại lớn.
Chọn nhà cung cấp hosting uy tín
Đầu tư vào một nhà cung cấp hosting có tiếng tăm và cam kết về bảo mật. Một nhà cung cấp hosting tốt sẽ có các biện pháp bảo mật ở cấp độ máy chủ, tường lửa, hệ thống phát hiện xâm nhập và thường xuyên cập nhật phần mềm máy chủ. Họ cũng có thể cung cấp các tính năng bảo mật bổ sung như sao lưu tự động và quét mã độc.
Giới hạn quyền truy cập
Áp dụng nguyên tắc “quyền tối thiểu” (least privilege). Chỉ cấp cho người dùng hoặc ứng dụng các quyền truy cần thiết để thực hiện công việc của họ. Ví dụ, không cấp quyền ghi cho tất cả các thư mục trên máy chủ. Đảm bảo các file cấu hình nhạy cảm (như wp-config.php) có quyền truy cập hạn chế.
Sử dụng chứng chỉ SSL/TLS
Cài đặt và duy trì chứng chỉ SSL/TLS (HTTPS) cho website của bạn. Mặc dù SSL/TLS chủ yếu mã hóa dữ liệu truyền tải giữa người dùng và máy chủ, ngăn chặn việc nghe lén, nó cũng là một yếu tố tin cậy và được Google ưu tiên trong xếp hạng tìm kiếm.
Đào tạo nhận thức về bảo mật
Nếu bạn có nhiều người quản lý website, hãy đảm bảo tất cả họ đều được đào tạo về các nguyên tắc bảo mật cơ bản. Điều này bao gồm việc nhận biết các email phishing, không tải xuống các file không rõ nguồn gốc, và hiểu tầm quan trọng của việc sử dụng mật khẩu mạnh và cập nhật phần mềm.